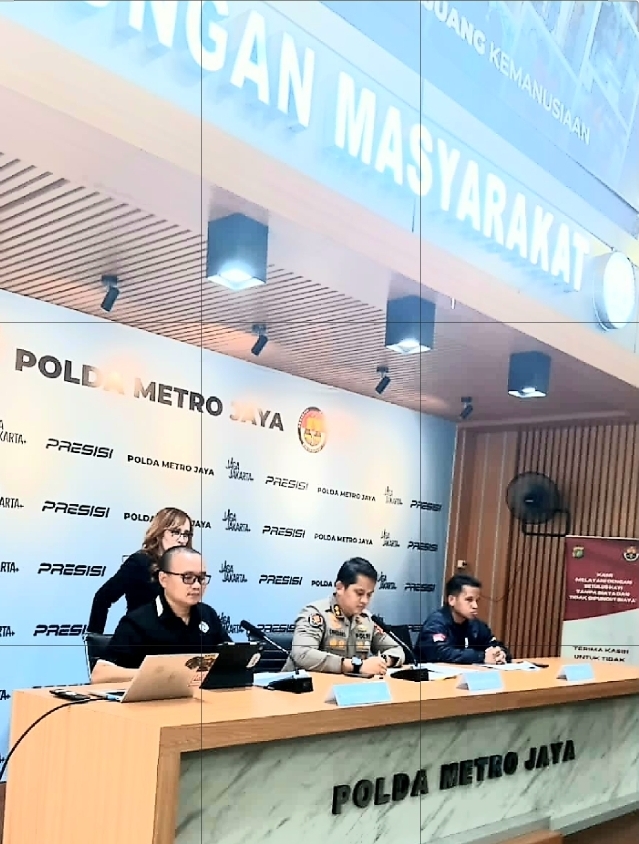
 JAKARTA, – Indonesiasatu928, Polisi membongkar modus penyebaran SMS palsu (fake SMS) menggunakan perangkat fake BTS di sejumlah titik keramaian Jakarta. Sindikat ini diduga mampu mengirim hingga 20 ribu SMS per hari untuk menjaring korban phishing.
Pengungkapan kasus tersebut disampaikan Korbid Penmas AKBP Ongkoseno Grandiarso Sunandar, S.I.K., Kasubdit IV Ditressiber AKBP Grawas Sugiharto, S.Kom., M.Si., M.T., M.Sc., serta Ipda Batara.
Kasus bermula dari laporan masyarakat yang menerima SMS mencurigakan di sekitar jalur MRT Jakarta, mulai dari kawasan Bundaran HI hingga Blok M.
SMS tersebut mengatasnamakan sejumlah pihak, antara lain perbankan, e-commerce, gerai coffee shop, hingga provider telekomunikasi.
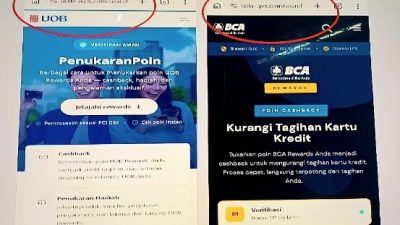
Pesan yang diterima korban dibuat seolah-olah merupakan pemberitahuan resmi. Salah satu modusnya menyebut saldo atau poin pelanggan akan segera habis dan dapat ditukarkan menjadi voucher atau barang.
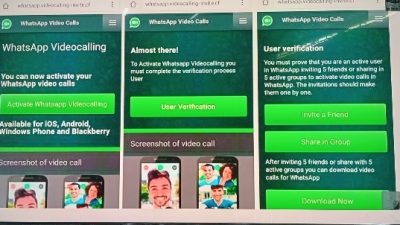
Penerima kemudian diarahkan mengklik sebuah tautan. Setelah dibuka, korban dibawa ke situs yang diduga palsu namun dibuat menyerupai situs resmi.
Tiga Korban Sudah Diperiksa
Dari penyelidikan sementara, polisi telah menerima laporan dan memeriksa tiga orang korban.
Ketiganya menerima SMS dengan modus berbeda, yakni mengatasnamakan perbankan, e-commerce, dan provider.
Polisi menyebut kerugian materiil masih dalam pendalaman. Salah satu korban sempat diarahkan untuk memasukkan data kartu kredit ketika berada di situs palsu tersebut.
Namun, korban tidak memiliki kartu kredit sehingga proses pengisian data tidak sampai selesai.
Polisi masih menelusuri kemungkinan adanya korban lain serta potensi kerugian yang ditimbulkan dari aksi tersebut.
Pelaku Sasar Stasiun hingga Pusat Perbelanjaan
Modus pelaku terbilang terstruktur. Mereka diduga memetakan lokasi yang menjadi pusat keramaian masyarakat.
Sasarannya antara lain stasiun MRT, stasiun KRL, pusat perbelanjaan, serta lokasi dengan aktivitas masyarakat yang tinggi.
Waktu pengiriman SMS juga diduga disesuaikan dengan aktivitas masyarakat, terutama jam berangkat dan pulang kerja serta waktu makan siang.
Cara tersebut diibaratkan polisi seperti “menebar jala”. SMS dikirim secara massal dengan harapan ada masyarakat yang terpancing membuka tautan phishing.
Fake BTS Menyamar Seperti BTS Asli
Perangkat fake BTS yang digunakan pelaku diduga memiliki kemampuan memilih provider dan frekuensi tertentu.
Perangkat tersebut bekerja dengan mensimulasikan diri seolah-olah sebagai BTS asli. Akibatnya, telepon seluler pengguna yang berada dalam jangkauan perangkat dapat menerima SMS yang dikirimkan.
Kemampuan tersebut kemudian diduga dimanfaatkan untuk melakukan SMS blasting dalam jumlah besar di lokasi yang telah ditentukan.
Target 20 Ribu SMS Sehari
Hasil digital forensik dan pemeriksaan terhadap pihak yang diduga menjadi koordinator operasional mengungkap adanya target pengiriman SMS.
Pelaku disebut mendapat target minimal 20 ribu SMS setiap hari.
Dari puluhan ribu pesan yang disebarkan tersebut, mereka diduga berharap ada satu atau dua orang yang terpancing membuka tautan dan akhirnya menjadi korban phishing.
Dengan metode tersebut, pelaku tidak perlu menentukan korban secara personal. Cukup menyebarkan pesan dalam jumlah besar di lokasi ramai dan menunggu penerima yang lengah.
Driver hingga Teknisi Ditangkap
Pengungkapan bermula pada 31 Juli 2026. Tim penyidik mencurigai sebuah mobil Toyota berwarna silver dengan pelat nomor yang disebut B 2075-55 XXX.
Mobil tersebut diduga berjalan lambat dan berulang kali melintas di sekitar rute yang menjadi lokasi penyebaran SMS.
Setelah dilakukan penggeledahan, polisi menemukan perangkat fake BTS di dalam kendaraan. Perangkat tersebut diduga dioperasikan oleh tersangka berinisial GM, yang berperan sebagai pengemudi.
Penyidikan kemudian dikembangkan. GM disebut mengaku bekerja atas perintah NL.
NL diduga berperan mencari kendaraan dan pengemudi yang digunakan dalam kegiatan tersebut.
Dari NL, polisi kemudian mengembangkan penyidikan terhadap AGW, yang diduga menggaji NL dan GM.
Hasil digital forensik selanjutnya mengarah kepada dua tersangka lain, yakni GY dan AD.
GY diduga berperan sebagai teknisi yang memasang perangkat fake BTS ke dalam kendaraan. Sedangkan AD diduga mengatur isi serta jumlah SMS yang akan disebarkan.
Polisi: Think Before Click
Polisi mengingatkan masyarakat agar tidak mudah percaya terhadap SMS yang mengatasnamakan bank, provider, e-commerce, maupun perusahaan tertentu.
Masyarakat diminta menerapkan prinsip “think before click” atau berpikir sebelum mengklik tautan.
Pesan yang menawarkan hadiah, bonus, voucher, maupun pemberitahuan mengenai poin atau saldo yang akan kedaluwarsa sebaiknya terlebih dahulu diverifikasi melalui kanal resmi.
Jangan sampai rasa penasaran atau iming-iming keuntungan membuat masyarakat lengah dan menyerahkan data pribadi kepada pelaku kejahatan siber.
Polisi masih mendalami jaringan tersebut, termasuk kemungkinan korban lain, potensi kerugian, serta peran masing-masing tersangka dalam pengoperasian fake BTS dan penyebaran SMS palsu.
Kasus ini menjadi peringatan bagi masyarakat agar tidak mudah percaya terhadap SMS yang mengatasnamakan lembaga, perbankan, provider maupun perusahaan tertentu. Sebelum mengklik, pastikan terlebih dahulu—karena satu klik yang ceroboh bisa membuka jalan bagi kejahatan siber.
Suwidodo/Red.
Tinggalkan Balasan